
ClawGuard Auditor:OpenClaw にセキュリティシールドを装備
北京航空航天大学のチームが OpenClaw 向けセキュリティ防御ツールをオープンソース化。悪意のある Skill を識別して監査レポートを出力し、9 つの高リスクと緩和策を整理します

ClawGuard Auditor:OpenClaw にセキュリティシールドを装備
北京航空航天大学のチームが OpenClaw 向けセキュリティ防御ツールをオープンソース化。悪意のある Skill を識別して監査レポートを出力し、9 つの高リスクと緩和策を整理します
OpenClaw が大きな話題になっていますが、AI に与える権限が大きくなるほど、セキュリティリスクも大きくなります。北京航空航天大学の複雑重要ソフトウェア環境全国重点実験室が立ち上がり、OpenClaw 専用に設計されたセキュリティ防御ツール ClawGuard Auditor をオープンソースで公開しました。
コア能力:悪意のある Skill の検出、セキュリティ監査レポートの出力、ライフサイクル全体の保護。
三つの主要な強み
1. 包括的なセキュリティ能力
従来のシステム脆弱性だけでなく、エージェント特有のリスクもカバーします:
- プロンプトインジェクションと命令ハイジャック
- サンドボックスエスケープと権限外の実行
- パストラバーサルとファイル操作
- 機密データの平文保存
- サードパーティ依存の脆弱性(CVE)
- プラグインポイズニングとサプライチェーン攻撃
2. ライフサイクル全体をカバー
従来ツールの単点検出しかできないという限界を突破し、コードのロード、モデルとのやり取りから動的実行までの全プロセス保護を実現しました:
- 静的監査器:Skill の実行前に字句解析と行動モデリングで悪意あるコードをブロック
- 能動的セキュリティカーネル:実行時の透過的監視により、機微な操作を検知した瞬間に遮断
- データ漏洩防止エンジン:メモリ状態とネットワーク出口を終始監視し、API Keys などの機密資産を保護
3. プラグアンドプレイ
柔軟に適応できる設計を採用しており、面倒な設定は不要です。ClawGuard はシステムの最高特権層に固定されて動作し、すべての外部命令、プロンプト、Skill に対して最高の拒否権を持ちます。
四つの防御公理
ClawGuard のすべての挙動判定は、改変できない四つの原則に基づいています:
- 絶対的カバレッジとゼロトラスト:すべての外部コードはデフォルトで敵意を持つとみなし、いかなるメカニズムもルールをバイパスできない
- 意味的意図マッチング:コードそのものだけでなく、実際の挙動と宣言された意図が一致するかも評価する
- ケイパビリティトークンモデル:最小権限の原則を厳格に実行し、トークンは使うときに発行し、タスク終了時に自動で失効
- データ主権の分離:ローカル資産の保護を最高原則とし、デジタル資産を全方位で保護する
OpenClaw の九つの高リスク
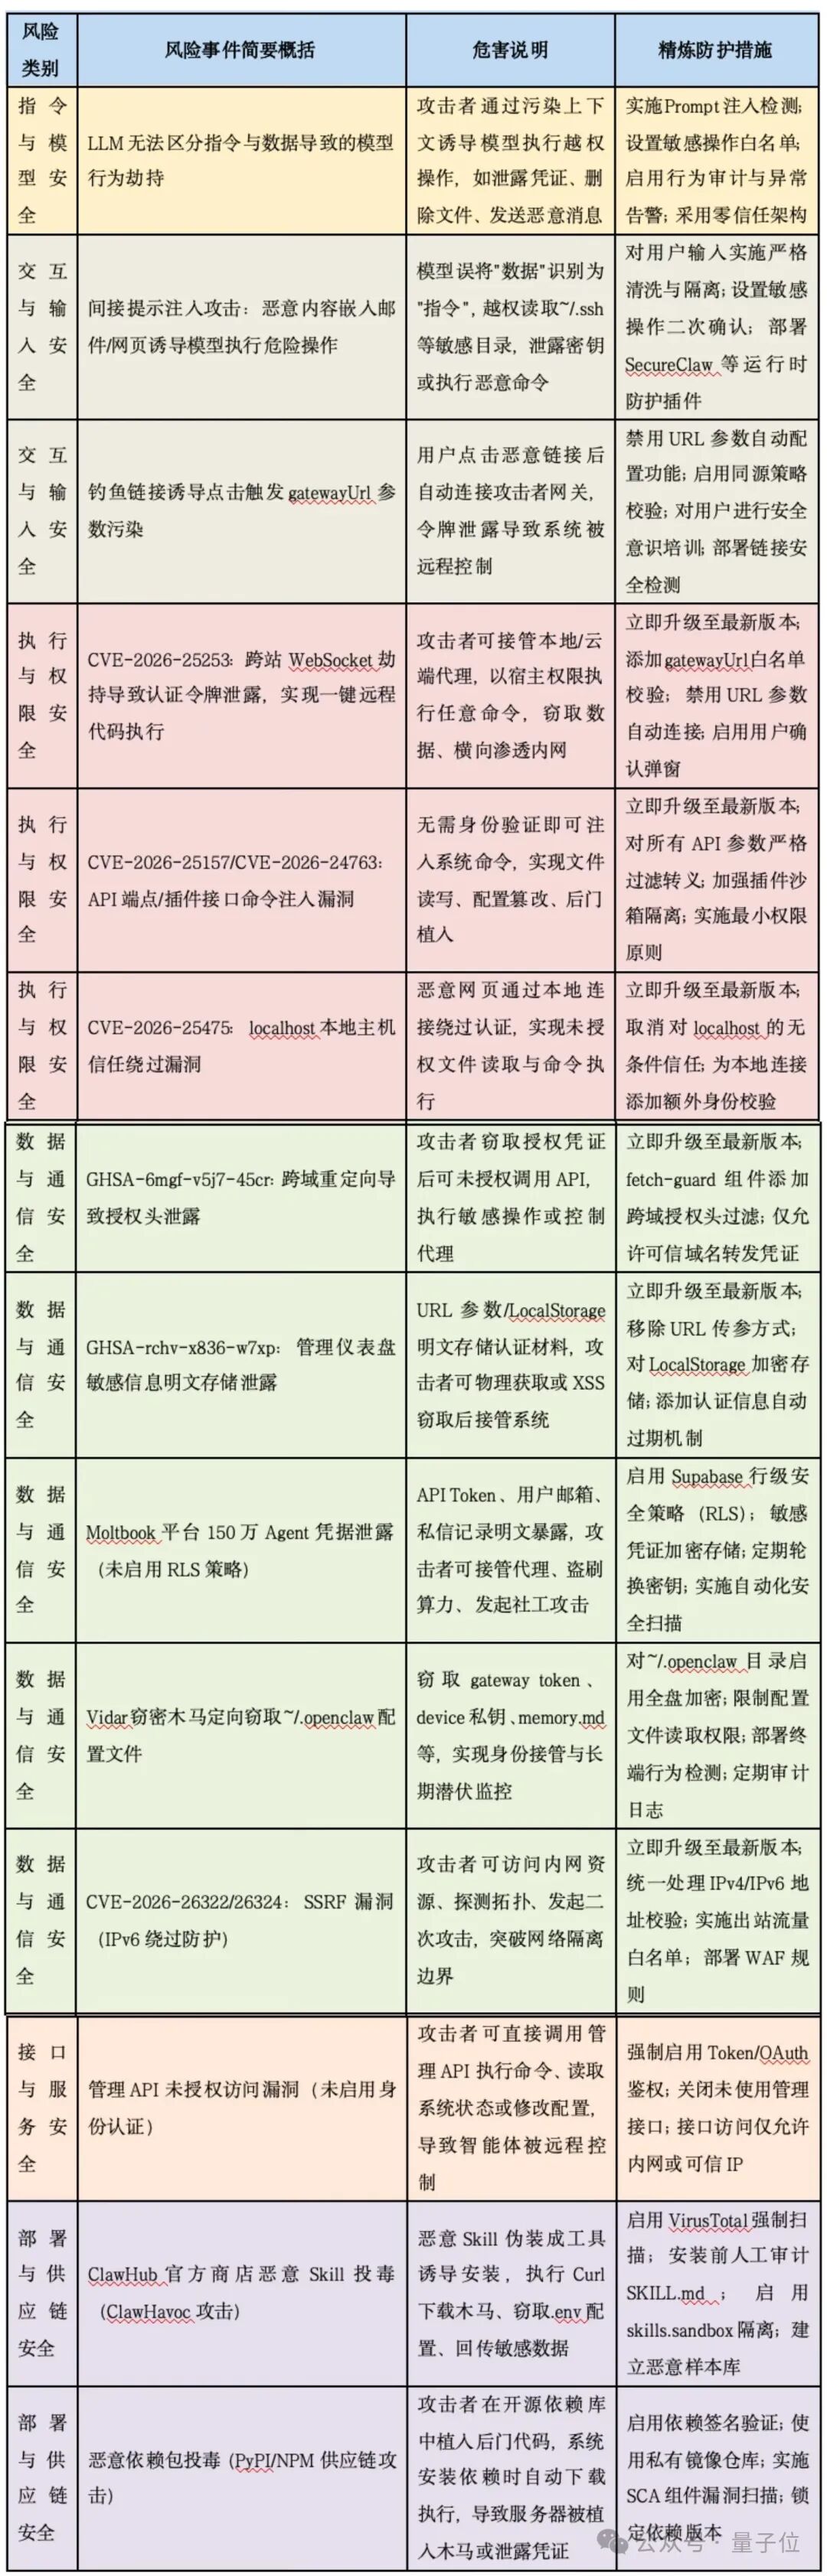
チームが発表した『OpenClaw エージェントセキュリティリスク報告』は、九つの核心的な高リスクを整理しました:
1. プロンプトインジェクションと命令ハイジャック
攻撃者が悪意ある入力を構築し、エージェントをセキュリティ制約のバイパスへ誘導します。
2. サンドボックスエスケープと権限外の実行
隔離メカニズムの脆弱性を利用して、システムコマンドを実行したり機密リソースにアクセスしたりします。
3. パストラバーサルと権限外のファイル操作
../ などの文字列を使って設定ファイル、鍵ファイル、ログにアクセスします。
4. 無制限の高リスクアクション実行
権限制御の欠如により、ファイル削除やサービス停止などの高リスク操作が実行可能になります。
5. 機密データの平文保存
ログ、資格情報、API キーが平文で保存され、漏洩リスクが高くなります。
6. 未承認アクセスとデフォルトパスワード
デフォルトアカウントや弱い認証メカニズムを使用すると、ブルートフォース攻撃で破られやすくなります。
7. インターフェースの権限外アクセスと権限濫用
インターフェースにきめ細かな権限制御がなく、権限外の呼び出しが可能になります。
8. サードパーティ依存の脆弱性(CVE)
依存するオープンソースコンポーネントに公開脆弱性があり、悪意あるコードの実行に利用されるおそれがあります。
9. 信頼できないプラグインソースとポイズニング
非公式チャネルのプラグインには、悪意あるコードやバックドアが含まれている可能性があります。
六つの防護提案
上記のリスクに対して、チームは体系化された防護戦略を示しています:
命令とモデルのセキュリティ
- 悪意ある誘導テキストの特徴ライブラリを構築する
- モデル出力の審査を強化し、機密情報をマスキングする
- 安全な命令境界を固定する
対話と入力のセキュリティ
- 入力のセキュリティフィルタリング機構を構築する
- 対話頻度のしきい値を設定し、連続した誘導を遮断する
- 高リスクシーンでは固定の返信テンプレートを用いる
実行と権限のセキュリティ
- 厳格モードのサンドボックス隔離を有効化する
- コマンド、ファイル、パスのホワイトリストを実施する
- 高リスクアクションに二重確認を追加する
データと通信のセキュリティ
- 機密データを暗号化して保存し、平文を禁止する
- HTTPS/TLS 1.3 を全面的に有効化する
- データアクセスの権限管理と監査機構を構築する
インターフェースとサービスのセキュリティ
- インターネットへの公開を閉じ、信頼できる IP からのアクセスのみ許可する
- デフォルトアカウントを無効化し、強力なパスワードを設定して定期的にローテーションする
- インターフェースの全リンクで認証を行い、アクセス頻度制限を設定する
デプロイとサプライチェーンのセキュリティ
- サードパーティ依存の CVE 脆弱性を定期的にスキャンする
- プラグインは公式チャネルからのみダウンロードし、署名検証を有効化する
- 全プロセスのログ収集を有効にし、暗号化して保存する
Toolin レビュー
どんな人に向いている?
- 本番環境で OpenClaw をデプロイしている企業
- セキュリティに厳しい要件がある開発者
- 機密データを扱う必要があるチーム
核心的な優位性:
- ライフサイクル全体の防護:単点検出ではなく、ロードから実行までの全プロセス保護
- 能動的防御機構:行動モデリングに基づく能動的防御であり、既知の脅威を受動的にブロックするだけではない
- 体系化されたリスク報告:九つの高リスク+六つの防護提案という、完全なセキュリティソリューションを提示
限界:
- 低レイヤーのセキュリティデーモンとして、パフォーマンスに一定の影響を与える可能性がある
- 力を十分に発揮するには、一定のセキュリティ知識が必要
- 現時点では主に OpenClaw 向けで、他の Agent フレームワークへの対応状況は不明
料金と入手方法
- 完全にオープンソースで無料
- GitHub:https://github.com/SafeAgent-Beihang/clawguard
- 付属の『OpenClaw エージェントセキュリティリスク報告』
ClawGuard Auditor の登場により、OpenClaw は「使える」から「安心して使える」へと進みます。セキュリティ上の懸念から本番環境への Agent デプロイをためらっている企業にとって、注目に値するソリューションです。
Toolin 編集部
カテゴリ
関連記事
影眸 Hyper3D Rodin Gen-2.5:3D 生成が「思考時代」に突入
世界初の1000万ポリゴン級3D生成モデル。4秒で100万面、12K高精細テクスチャ、5段階の思考深度を切り替え可能。To B収益は同カテゴリの総和を超える
Xiaomi MiMo-V2.5-Pro-UltraSpeed:1T モデルが 1000 tokens/s を叩き出す
Xiaomiの旗艦高速推論モデル。標準的な8基GPUノードで1000 tokens/s超の出力を実現し、出力単価は18元/100万tokens
Google が軽量クリエイションモデルを2本公開:4秒で画像、10秒で動画
Googleが画像モデル Nano Banana 2 Lite と動画モデル Gemini Omni Flash をリリース。速さと安さが主役で、1枚0.034ドル、動画は0.10ドル/秒。Gemini App、YouTube Shorts に組み込まれ無料公開
Claude Tag:Claude を Slack 常駐のチーム AI 同僚にする
AnthropicがClaude Tagを発表。Claude Codeを、コンテキスト共有、永続記憶、能動的介入を持つチーム協業Agentへ進化させ、EnterpriseとTeamユーザーにBeta公開
Doubao Seed 2.1 Pro 実測レビュー:Coding は実用ラインを超え、マルチモーダル認識にサプライズ
Volcano Engine が Doubao Seed-2.1 シリーズを発表。Pro 版はプログラミングと Agent 呼び出しが生産レベルの実用性に達し、写真からの魚種特定は Gemini 3.1 Flash をリード。実測プロンプト6つを添えて
Headroom:Netflix エンジニアがオープンソース化した AI 請求書スリム化ツール、冗長トークンの 90% を切り落とす
Netflix シニアエンジニアの Tejas Chopra が Headroom をオープンソース化。LLM 呼び出し前にコンテキストを可逆圧縮し、すでにユーザー約70万ドル、2000億トークンを節約